


Synack, Anbieter einer Plattform für KI-gestützte Pentests zur kontinuierlichen Sicherheitsüberprüfung, hat neue Berichtsfunktionen für diese Plattform vorgestellt. Diese sollen es Sicherheitsteams und Führungskräften ermöglichen, schneller und klarer von verifizierten Ergebnissen zu konkreten Maßnahmen zu gelangen.
Im Mittelpunkt des Updates steht die Berichterstattung auf Asset-Ebene: Teams können Berichte erstellen, die sich auf ein bestimmtes Asset oder eine Teilmenge von Assets innerhalb eines Auftrags beziehen, anstatt nur den gesamten Auftrag abzubilden. Zudem lassen sich Berichte für Assessments (Auswertungen eines Pentests) generieren, bei denen keine Schwachstellen gefunden wurden. Nutzer können nach benutzerdefinierten Zeiträumen, einzelnen Tests, Schweregraden oder Status filtern und Freitext-Kontext hinzufügen, damit jeder Bericht die Geschichte hinter den Daten widerspiegelt.
Das Update führt zudem eine KI-generierte Zusammenfassung für die Führungsebene ein. Diese fasst die Ergebnisse so aufbereitet zusammen, dass CISOs und Vorstandsmitglieder schnell erfassen können, welche ausnutzbaren Risiken bestehen und welche Maßnahmen empfohlen werden. Eine Echtzeit-Vorschau ermöglicht es den Teams, das Layout des Berichts bereits während der Erstellung zu sehen. Fertige Berichte können als Vorlagen gespeichert, über einen Link zur Portalansicht geteilt oder als PDF exportiert werden, um sie auch außerhalb der Plattform weiterzugeben.
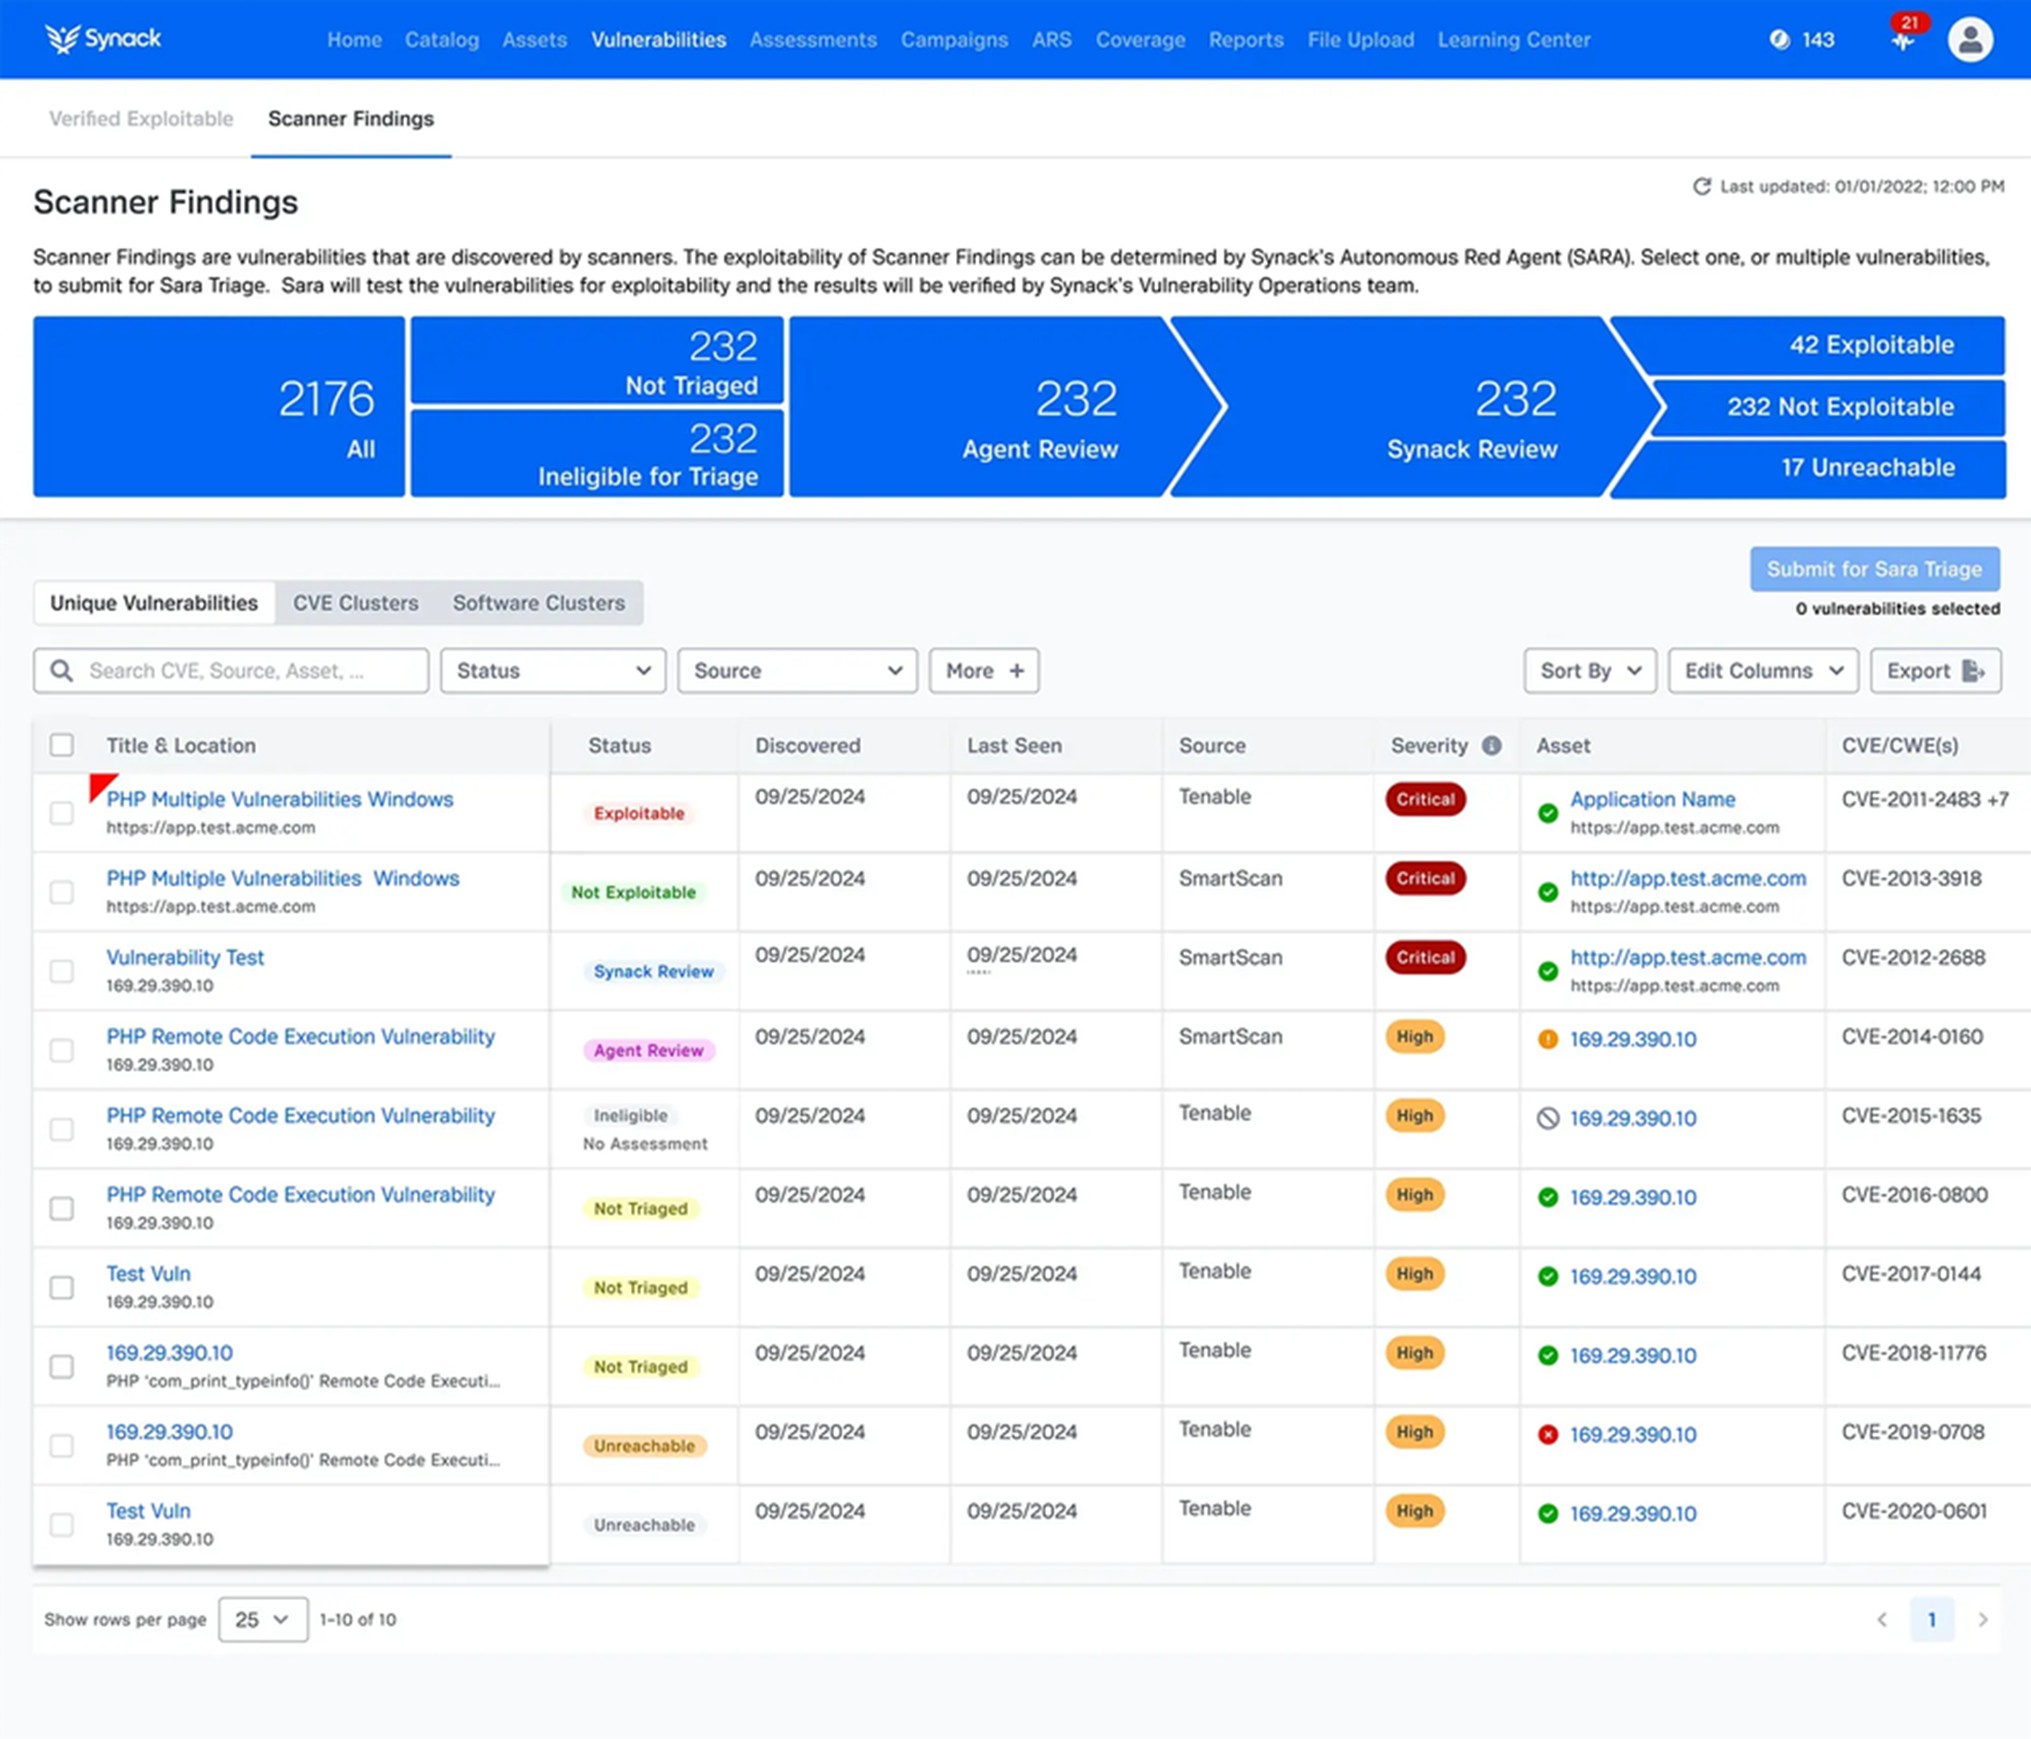
Bedienoberfläche der Pentest-Plattform von Synack inkl. Auflistung u. Bewertung der gefundenen Schwachstellen (CVE)
Bildquelle: Synack
Synack hat über 13 Jahre hinweg ein Modell entwickelt, das KI und menschliche Expertise für eine kontinuierliche Sicherheitsvalidierung kombiniert. Dabei wird die Fähigkeit von „Sara AI Pentesting“, Schwachstellen in Maschinengeschwindigkeit aufzuspüren und zu testen, mit der Validierung der tatsächlichen Ausnutzbarkeit sowie der fachlichen Einschätzung durch das Synack Red Team („Angreifer“) verknüpft. Die neue Berichtsfunktion erweitert dieses Modell über die reine Schwachstellenmeldung hinaus und soll Anwenderunternehmen eine einheitliche Möglichkeit bieten, verifizierte Risiken an verschiedene Zielgruppen – von Sicherheitsteams und Entwicklungsabteilungen bis hin zur Führungsebene – zu kommunizieren.